Microsoft Intune

- 10.00 Rezensionen
- 4,0
- Downloads
- 1.000.000+
 Analyse von Appgk
Ich habe Microsoft Intune nicht als gewöhnliche Arbeits-App erlebt, die man einfach öffnet und sofort produktiv nutzt. Die App ist eher ein Zugangspunkt zwischen meinem mobilen Gerät und den geschützten Ressourcen einer Organisation. Genau darin liegt ihr Wert: Sie soll den Zugriff auf geschäftliche Inhalte ermöglichen, während das Unternehmen festlegt, unter welchen Bedingungen dieser Zugriff erlaubt ist. Für private Nutzer wirkt das zunächst überdimensioniert, für Mitarbeitende mit Firmenkonto kann es dagegen der entscheidende Schritt sein, um unterwegs überhaupt arbeiten zu können.
Microsoft Intune gehört zur Business-Kategorie und stammt von Microsoft Corporation. Die App ist kostenlos erhältlich, richtet sich aber nicht an ein völlig unabhängiges Einzelkonto. Ob sie sinnvoll funktioniert, hängt stark davon ab, ob die eigene Organisation Intune eingerichtet hat und welche Regeln für Geräte, Konten und Unternehmensressourcen gelten. Der wichtigste Punkt vor der Installation ist deshalb nicht der Preis, sondern die Frage, ob der eigene Arbeitgeber diesen Zugang tatsächlich verwendet.
Vom privaten Gerät zum geschützten Arbeitszugang
Mein realistischer Ausgangspunkt wäre ein Arbeitstag, an dem ich unterwegs auf eine geschäftliche Ressource zugreifen muss. Vielleicht liegt eine Datei im Unternehmensspeicher, vielleicht soll eine Arbeitsanwendung auf dem Smartphone genutzt werden, oder ich muss mich außerhalb des Büros anmelden. Ohne eine verwaltete Geräteumgebung kann der Zugriff blockiert werden. Intune soll diese Lücke schließen, indem es das Gerät in den Sicherheitsrahmen der Organisation einbindet.
Das bedeutet nicht automatisch, dass die App alle Inhalte meines Telefons verwaltet. In der Praxis hängt der genaue Umfang von den Einstellungen der Organisation ab. Für mich als Nutzer ist zunächst nur sichtbar, dass die App den Anmelde- und Prüfprozess begleitet. Sie kann feststellen, ob das Gerät den geforderten Bedingungen entspricht, und den Zugang zu geschäftlichen Ressourcen davon abhängig machen.
Diese Trennung zwischen persönlichem Gerät und beruflichem Zugang ist ein wichtiger Vorteil. Wer sein eigenes Smartphone für die Arbeit nutzt, möchte verständlicherweise nicht jede private Aktivität in einen Firmenprozess verwandeln. Intune ist deshalb vor allem dann interessant, wenn ein Unternehmen einen kontrollierten Zugriff auf Arbeitsdaten braucht, ohne dass jeder Mitarbeitende zwingend ein separates Telefon verwenden muss.
Gleichzeitig sollte man die Erwartungen realistisch halten. Die App ersetzt keine vollständige Arbeitsplatzumgebung und ist auch kein allgemeiner Passwortmanager. Sie ist ein Baustein innerhalb einer von der Organisation festgelegten Verwaltung. Wenn das Firmenkonto nicht korrekt vorbereitet ist, kann die Installation allein das Problem nicht lösen.
Die Einrichtung beginnt mit der Organisation, nicht mit der App
Nach der Installation würde ich zuerst die Anmeldedaten und die Anweisungen des Arbeitgebers bereithalten. Der entscheidende Übergang findet nicht zwischen App und Startbildschirm statt, sondern zwischen meinem Gerät und dem Unternehmenskonto. Je nach Vorgabe kann eine zusätzliche Prüfung des Gerätezustands erforderlich sein. Genau hier zeigt sich eine typische Besonderheit von Intune: Die App ist zwar kostenlos, aber ihre Nutzung ist an eine verwaltete Arbeitsumgebung gebunden.
Weitere Nachrichten zum Lesen
Alle Nachrichten anzeigen


Für einen neuen Mitarbeitenden ist dieser Ablauf besonders relevant. Die Personal- oder IT-Abteilung kann den Zugang vorbereiten, während die betroffene Person die App auf dem eigenen Gerät installiert. Danach wird geprüft, ob das Gerät den Unternehmensregeln entspricht. Ein solcher Ablauf ist sicherer als eine einfache Weitergabe von Zugangsdaten, kann sich aber weniger direkt anfühlen als die Anmeldung bei einer normalen mobilen App.
Ich würde bei der Einrichtung nicht sofort abbrechen, wenn der erste Zugriff nicht klappt. Zuerst lohnt sich die Kontrolle, ob das richtige Arbeitskonto verwendet wird und ob die Organisation den mobilen Zugriff bereits freigeschaltet hat. Falls das Gerät als nicht konform erkannt wird, liegt die Ursache nicht zwingend bei der App. Es kann an einer Unternehmensrichtlinie, einem fehlenden Schritt in der Registrierung oder an einer Einschränkung des Kontos liegen.
Die besten Aspekte von Microsoft Intune
Das solltest du über Microsoft Intune wissen
Der praktische Ablauf im Alltag
Ein typischer Ablauf lässt sich am besten als Kette verstehen. Zuerst installiere ich Microsoft Intune auf einem unterstützten Smartphone. Die App läuft ab Android 8.0 oder neuer. Danach melde ich mich mit dem Arbeitskonto an und folge den Vorgaben, die meine Organisation für das Gerät festgelegt hat. Anschließend wird der Gerätezustand geprüft oder die erforderliche Verwaltung eingerichtet. Erst danach versuche ich, die eigentliche Unternehmensressource zu öffnen.
Diese Reihenfolge ist wichtig, weil die App nicht unbedingt der Ort ist, an dem ich anschließend meine tägliche Arbeit erledige. Sie schafft vielmehr die Voraussetzungen dafür, dass andere berufliche Anwendungen oder geschützte Inhalte erreichbar sind. Wenn ich nur die App öffne und dort keine klassische Arbeitsoberfläche mit Dokumenten und Aufgaben erwarte, wirkt das Produkt schnell enttäuschend. Als Zugangsschicht ergibt es deutlich mehr Sinn.
Ein konkretes Beispiel: Ich bin am Nachmittag nicht im Büro und soll eine aktuelle Datei aus dem Unternehmensspeicher prüfen. Ich öffne zunächst die entsprechende Arbeits-App. Wenn der Zugriff an eine Intune-Prüfung gebunden ist, wird mein Gerät als Teil des Anmeldeprozesses berücksichtigt. Ist es zugelassen, kann ich weiterarbeiten. Ist es nicht zugelassen, erhalte ich keinen freien Durchgang, sondern muss die geforderten Schritte erfüllen oder die IT-Abteilung kontaktieren.
Der Vorteil dieses Ablaufs ist, dass eine bloße Kenntnis des Passworts nicht immer ausreicht, um auf geschützte Arbeitsinhalte zuzugreifen. Das kann für Unternehmen ein sinnvoller Schutz sein. Für mich als Nutzer entsteht dafür ein zusätzlicher Moment der Reibung: Bei einem dringenden Zugriff muss ich nicht nur das Konto, sondern auch den Gerätestatus im Blick behalten.
Übergaben zwischen Mitarbeitenden, IT und Arbeits-Apps
Der wichtigste Übergabepunkt liegt zwischen mir und der IT-Abteilung. Wenn die Organisation die App korrekt eingerichtet hat, kann der Vorgang relativ klar sein: Ich installiere die Anwendung, melde mich an und erledige die geforderten Schritte. Wenn jedoch eine Richtlinie fehlt oder mein Konto nicht der richtigen Gruppe zugeordnet wurde, kann ich das nicht zuverlässig selbst reparieren.
Das ist keine kleine Einzelheit, sondern bestimmt die Alltagstauglichkeit. Bei einer privaten App erwarte ich, dass ich Probleme selbst über Einstellungen oder ein Zurücksetzen lösen kann. Bei Intune liegt ein Teil der Kontrolle bewusst außerhalb meiner Hand. Das ist aus Sicherheitsgründen nachvollziehbar, bedeutet aber auch, dass die Nutzererfahrung stark von der internen Organisation des Arbeitgebers abhängt.
Screenshots
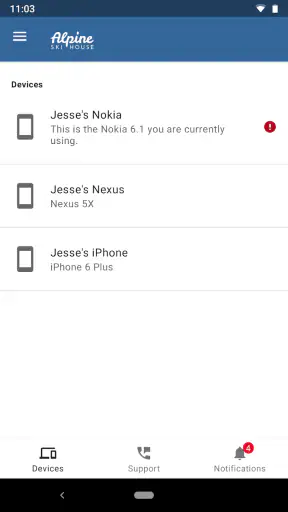
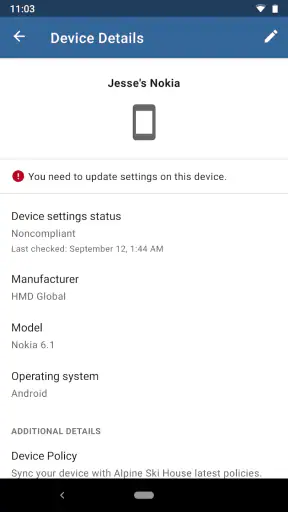
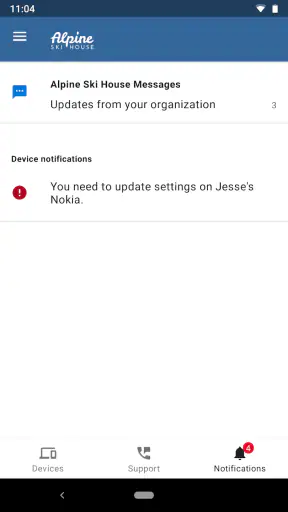
Eine zweite Übergabe findet zwischen Intune und den eigentlichen Arbeits-Apps statt. Microsoft Intune stellt nicht automatisch alle Inhalte bereit. Es sorgt vielmehr dafür, dass ein verwaltetes Gerät und ein Arbeitskonto bestimmte Ressourcen nutzen dürfen. Wer Dateien bearbeiten, Nachrichten lesen oder Geschäftsanwendungen öffnen möchte, wechselt deshalb häufig in andere Apps. Die Intune-App bleibt im Hintergrund des Prozesses wichtig, ist aber nicht zwangsläufig der Ort, an dem das Ergebnis sichtbar wird.
Für die IT-Abteilung liegt darin ein weiterer Nutzen: Regeln können zentral für viele Geräte gelten, anstatt dass jeder Mitarbeitende einzeln erklärt bekommt, wie der sichere Zugriff hergestellt wird. Für mich als Endnutzer ist dieser Vorteil allerdings nur indirekt spürbar. Ich merke vor allem, ob die Übergabe sauber funktioniert oder ob ich zwischen mehreren Anmeldungen und Zuständigkeiten hängen bleibe.
Was am Ende gut funktioniert
Wenn die Einrichtung abgeschlossen ist und mein Gerät die Unternehmensanforderungen erfüllt, wird der Zugriff deutlich planbarer. Ich muss nicht jedes Mal improvisieren, wie ich berufliche Inhalte unterwegs erreiche. Die App hilft dabei, den privaten Geräteeinsatz mit den Sicherheitsvorgaben des Unternehmens zu verbinden. Gerade für mobile Mitarbeitende, Außendienst, hybride Teams oder Personen mit wechselnden Arbeitsorten kann das einen echten Unterschied machen.
Die Stärke liegt weniger in sichtbaren Funktionen als in der Verbindung von Identität, Gerät und Ressource. Ein Zugang wird nicht nur als Passwortfrage behandelt. Stattdessen spielt auch eine Rolle, ob das verwendete Gerät in die vorgesehene Verwaltungsstruktur passt. Diese zusätzliche Ebene kann Unternehmen helfen, geschäftliche Informationen kontrollierter bereitzustellen.
Für mich ist außerdem hilfreich, dass die App kostenlos angeboten wird. Ich muss keine eigene Kaufentscheidung für die Anwendung treffen, wenn mein Arbeitgeber sie voraussetzt. Trotzdem sollte man den Begriff kostenlos nicht mit völlig unabhängig nutzbar verwechseln. Der eigentliche Dienst hängt an der Unternehmensumgebung, und genau diese Voraussetzung entscheidet über den praktischen Wert.
Microsoft Intune hat eine durchschnittliche Bewertung von 4,0 bei rund 1.100 Bewertungen und kommt auf über eine Million Installationen. Diese Größenordnung passt zu meinem Eindruck, dass die App vor allem in beruflichen Szenarien eingesetzt wird und nicht als Massen-App für den privaten Alltag gedacht ist. Die Altersfreigabe „USK ab 0 Jahren“ sagt wenig über die Zielgruppe aus; sie zeigt eher, dass die Anwendung keine problematischen Inhalte für bestimmte Altersgruppen enthält. Inhaltlich bleibt sie klar auf geschäftliche Nutzung ausgerichtet.
Die kleinen Entscheidungen, die den Ablauf verbessern
Ein praktischer Tipp ist, die Einrichtung nicht erst in dem Moment zu beginnen, in dem ein dringendes Dokument gebraucht wird. Ich würde den Zugang in einem ruhigen Moment testen, idealerweise bevor eine Reise, ein Kundentermin oder ein Arbeitstag außerhalb des Büros ansteht. So lässt sich klären, ob das Konto funktioniert und ob das Gerät die Unternehmensanforderungen erfüllt.
Ein zweiter wichtiger Punkt betrifft den Wechsel zwischen persönlicher und beruflicher Nutzung. Wenn ich mehrere Konten auf dem Smartphone verwende, sollte ich bei der Anmeldung bewusst prüfen, welches Konto ausgewählt ist. Ein falsches Konto kann wie ein technischer Fehler wirken, obwohl lediglich die falsche Identität verwendet wird. Gerade bei Microsoft-Diensten ist diese Unterscheidung im Alltag relevant, weil private und geschäftliche Anmeldungen nebeneinander existieren können.
Ein dritter Hinweis: Bei Problemen sollte ich möglichst genau festhalten, an welcher Stelle der Ablauf stoppt. Scheitert die Anmeldung, die Geräteprüfung oder erst das Öffnen der Arbeitsressource? Diese Unterscheidung spart Zeit bei der Unterstützung durch die IT-Abteilung. Eine Meldung wie „es geht nicht“ ist deutlich weniger hilfreich als die Information, dass die Anmeldung gelingt, aber anschließend der Zugriff auf eine bestimmte Unternehmensanwendung verweigert wird.
Ein weiterer Trade-off betrifft die Bequemlichkeit. Wer nur gelegentlich auf Arbeitsinhalte zugreift, empfindet die zusätzliche Verwaltung möglicherweise als lästig. Wer dagegen regelmäßig mit vertraulichen Informationen arbeitet, profitiert eher von der klaren Trennung und den kontrollierten Bedingungen. Für mich hängt die Bewertung deshalb stark davon ab, wie wichtig Sicherheit und Unternehmenszugriff im Verhältnis zu einem möglichst unkomplizierten Start sind.
Wo der Ablauf ins Stocken gerät
Die größte Schwäche ist die Abhängigkeit von der Konfiguration durch den Arbeitgeber. Wenn die Organisation keine verständlichen Anweisungen gibt, kann selbst eine technisch funktionierende App unzugänglich wirken. Die Anwendung kann nicht eigenständig entscheiden, welche Ressourcen ich nutzen darf oder welche Unternehmensregel für mein Konto gilt. Diese Abhängigkeit ist systembedingt, aber sie bleibt aus Nutzersicht eine echte Hürde.
Auch der Wechsel auf ein neues Smartphone kann zusätzlichen Aufwand verursachen. Ein Gerät, das vorher akzeptiert wurde, muss nicht automatisch denselben Status behalten. Deshalb würde ich vor einem Gerätewechsel klären, wie die Organisation die erneute Registrierung handhabt. Wer das alte Telefon zurücksetzt, bevor der neue Zugang geprüft ist, kann sich unnötig aus dem Arbeitszugriff aussperren.
Ein weiterer Friktionspunkt entsteht, wenn private Geräte und berufliche Regeln aneinanderstoßen. Manche Nutzer möchten keine Verwaltungskomponenten auf ihrem persönlichen Telefon. In diesem Fall ist ein vom Unternehmen bereitgestelltes Gerät oder ein anderer, klar getrennter Arbeitsweg möglicherweise passender. Intune ist nicht die beste Wahl für jemanden, der grundsätzlich keine Verbindung zwischen seinem privaten Gerät und einer Firmenverwaltung akzeptieren möchte.
Im Vergleich zu einer normalen Cloud-Speicher-App oder einer einfachen Anmeldung bei einer Büroanwendung ist Intune weniger unmittelbar. Solche Alternativen können für private Dateien oder kleine Teams bequemer sein, wenn keine zentrale Geräteverwaltung erforderlich ist. Sie bieten aber nicht denselben organisatorischen Ansatz für den kontrollierten Zugriff auf Unternehmensressourcen. Umgekehrt ist eine umfassende Geräteverwaltung für ein kleines privates Projekt oft unnötig kompliziert.
Auch für Unternehmen, die ausschließlich auf lokale Arbeitsplätze setzen und keinen mobilen Zugriff benötigen, kann die App überflüssig sein. Ihr Nutzen zeigt sich dort, wo Geräte außerhalb des Büros, mehrere Arbeitsorte oder persönliche Smartphones in den Arbeitsprozess einbezogen werden. Wer nur eine einzelne Datei teilen möchte, braucht möglicherweise keine so stark verwaltete Zugangsschicht.
Für wen sich die Installation lohnt
Ich würde Microsoft Intune vor allem Mitarbeitenden empfehlen, deren Unternehmen den mobilen Zugriff auf geschützte Ressourcen ausdrücklich verlangt. Dazu gehören Menschen, die regelmäßig außerhalb des Büros arbeiten, berufliche Anwendungen auf dem Smartphone nutzen oder ein persönliches Gerät für dienstliche Aufgaben einsetzen. Auch für Organisationen mit vielen mobilen Geräten kann der zentrale Ansatz sinnvoller sein als individuelle Anleitungen für jeden Arbeitsplatz.
Weniger geeignet ist die App für private Nutzer ohne verwaltetes Arbeitskonto. Ohne eine Organisation dahinter gibt es keinen überzeugenden Grund, sie nur aus Neugier zu installieren. Ebenso würde ich sie nicht als Ersatz für eine klassische Produktivitäts-App empfehlen. Sie schreibt keine Texte für mich, verwaltet keine privaten Aufgaben und ist nicht als allgemeiner Speicher für persönliche Inhalte gedacht.
Vor der Nutzung bleiben für mich drei praktische Fragen entscheidend: Verwendet mein Arbeitgeber Intune? Welches Konto soll ich anmelden? Und an wen wende ich mich, wenn die Geräteprüfung scheitert? Wer diese Fragen beantworten kann, hat deutlich bessere Chancen auf einen reibungslosen Start. Wer darauf keine Antwort hat, sollte zuerst die interne IT-Anleitung suchen, statt wiederholt dieselben Anmeldeschritte zu versuchen.
Die aktuelle Version ist 2026.08.01. Für mich ist das vor allem ein Hinweis, die App über die reguläre Plattform aktuell zu halten, wenn sie für den Arbeitszugang benötigt wird. Bei einer Sicherheits- und Verwaltungs-App kann ein veralteter Stand eher zu Kompatibilitätsproblemen führen als bei einer Anwendung, die nur gelegentlich für private Unterhaltung geöffnet wird.
Mein Fazit nach dem vollständigen Arbeitsweg
Microsoft Intune erfüllt eine klar umrissene Aufgabe: Die App verbindet mein mobiles Gerät mit den Sicherheits- und Zugriffsregeln meiner Organisation. Vom ersten Anmelden über die Geräteprüfung bis zur Übergabe an andere Arbeits-Apps entsteht ein kontrollierter Weg zu geschäftlichen Ressourcen. Wenn dieser Weg sauber vorbereitet ist, kann ich unterwegs arbeiten, ohne dass der Zugriff allein auf einem Passwort beruht.
Ich sehe die App deshalb als nützliches Werkzeug, aber nicht als eigenständiges Arbeitszentrum. Ihre Qualität hängt stark davon ab, wie gut die Organisation die Regeln erklärt und die Konten vorbereitet. Der zusätzliche Prüfprozess kann bei vertraulichen Unternehmensdaten sinnvoll sein, fühlt sich bei einem gelegentlichen Zugriff jedoch manchmal schwerfällig an.
Meine Empfehlung lautet: Installieren Sie Microsoft Intune, wenn Ihr Arbeitgeber es für den mobilen Arbeitszugang voraussetzt, und testen Sie die Einrichtung vor dem ersten dringenden Einsatz. Für private Nutzer ohne Unternehmensbezug oder für Menschen, die keine Geräteverwaltung auf ihrem persönlichen Smartphone möchten, ist eine gewöhnliche Arbeits- oder Cloud-App wahrscheinlich die passendere Lösung. In seinem vorgesehenen Umfeld bleibt Intune dennoch ein überzeugender Zugangsschutz, gerade weil es nicht versucht, mehr zu sein als die verwaltete Verbindung zwischen Gerät, Konto und Arbeitsressource.
Häufig gestellte Fragen zu Microsoft Intune
Was ist Microsoft Intune und für wen eignet sich die App?
Microsoft Intune ist eine Verwaltungsplattform für mobile Geräte, Apps und Unternehmensdaten. Mit der zugehörigen App können Beschäftigte auf geschützte Arbeitsressourcen zugreifen, während Unternehmen Sicherheitsrichtlinien durchsetzen. Sie eignet sich hauptsächlich für Organisationen, die Microsoft 365, Entra ID oder andere Microsoft-Dienste einsetzen. Für private Nutzer ohne Firmenkonto bietet die Anwendung normalerweise keinen eigenständigen Mehrwert.
Benötige ich ein Firmenkonto, um Microsoft Intune zu verwenden?
In den meisten Fällen benötigen Sie ein von Ihrem Arbeitgeber, Ihrer Schule oder einer anderen Organisation bereitgestelltes Arbeits- oder Schulkonto. Die Anmeldung erfolgt gewöhnlich über Microsoft Entra ID beziehungsweise die frühere Azure-AD-Umgebung. Ohne entsprechende Einladung, Lizenz und konfigurierte Richtlinien lässt sich Intune nicht sinnvoll nutzen. Die App ersetzt daher kein gewöhnliches persönliches Microsoft-Konto und ist nicht als allgemeiner Gerätemanager für Privatanwender gedacht.
Welche Berechtigungen verlangt Microsoft Intune auf Android oder iOS?
Je nach Plattform und Unternehmenskonfiguration kann Intune beziehungsweise das Intune-Unternehmensportal Berechtigungen für Geräteverwaltung, Sicherheitsstatus, Benachrichtigungen, Netzwerkzugriff und die Installation oder Verwaltung von Arbeits-Apps benötigen. Der genaue Umfang hängt von den Richtlinien Ihrer Organisation ab. Vor der Zustimmung sollten Sie die angezeigten Hinweise aufmerksam lesen. Persönliche Inhalte werden nicht automatisch vollständig sichtbar, dennoch kann der Administrator verwaltete Einstellungen und Unternehmensdaten kontrollieren.
Kann mein Arbeitgeber mit Microsoft Intune private Daten und Aktivitäten sehen?
Das hängt vom verwendeten Verwaltungsmodus und den festgelegten Richtlinien ab. Bei typischen BYOD-Szenarien kann die Organisation vor allem verwaltete Apps, Sicherheitsanforderungen und geschäftliche Daten kontrollieren. Private Fotos, persönliche Nachrichten oder der Inhalt privater Anwendungen sind normalerweise nicht direkt einsehbar. Bei vollständig verwalteten Firmengeräten sind die Eingriffsmöglichkeiten jedoch größer. Die konkreten Datenschutzinformationen Ihrer Organisation sind deshalb besonders wichtig.
Was passiert, wenn ich Microsoft Intune deinstalliere oder mein Gerät entferne?
Wenn Sie die App oder das Unternehmensportal entfernen, kann der Zugriff auf geschützte Firmenressourcen eingeschränkt oder vollständig blockiert werden. Unternehmensdaten können aus verwalteten Anwendungen gelöscht werden, während persönliche Dateien je nach Konfiguration unangetastet bleiben. Auf Firmengeräten kann eine Deinstallation außerdem verhindert werden oder eine erneute Registrierung erforderlich machen. Wenden Sie sich vor dem Entfernen an Ihre IT-Abteilung, damit keine wichtigen Arbeitsdaten oder Zugriffsrechte verloren gehen.